Максим Полежаев, Security Vision
Доброго времени суток, уважаемые читатели! Меня зовут Максим Полежаев – инженер отдела разработки продуктов в Security Vision, четвёртый год работаю в сфере ИБ, и так или иначе вся моя карьера была связана с инцидентами – в том числе с теми, что разворачиваются на хостах под Windows. За это время накопился набор инструментов и подходов, которыми часто приходилось пользоваться, но которые в самом начале пугают непонятным функционалом.
Эта статья – для тех, кто сейчас в начале этого пути и хочет поближе узнать, что такое цифровая криминалистика.
Начнём с основ: без понимания инцидентов, артефактов и принципов сбора данных любые инструменты останутся разрозненным набором кнопок.
Инцидент и где в нём форензика
Чтобы понять, для чего же мы всё-таки будем лезть внутрь операционной системы и искать потенциальные артефакты инцидента, нужно понять, что он из себя представляет.
Инцидент ИБ — это последовательность событий, которые нарушили или попытались нарушить конфиденциальность, целостность или доступность информационных систем и цифровых данных. Фишинг, шифровальщик, утёкшая база – всё это инциденты, которые состоят из множества последовательных событий.
Реагирование на инциденты принято раскладывать по этапам, и тут есть две модели, на которые обычно можно ссылаться: NIST SP 800-61 и SANS PICERL. Модели крайне похожи, и для общего понимания представил их на рисунке 1.
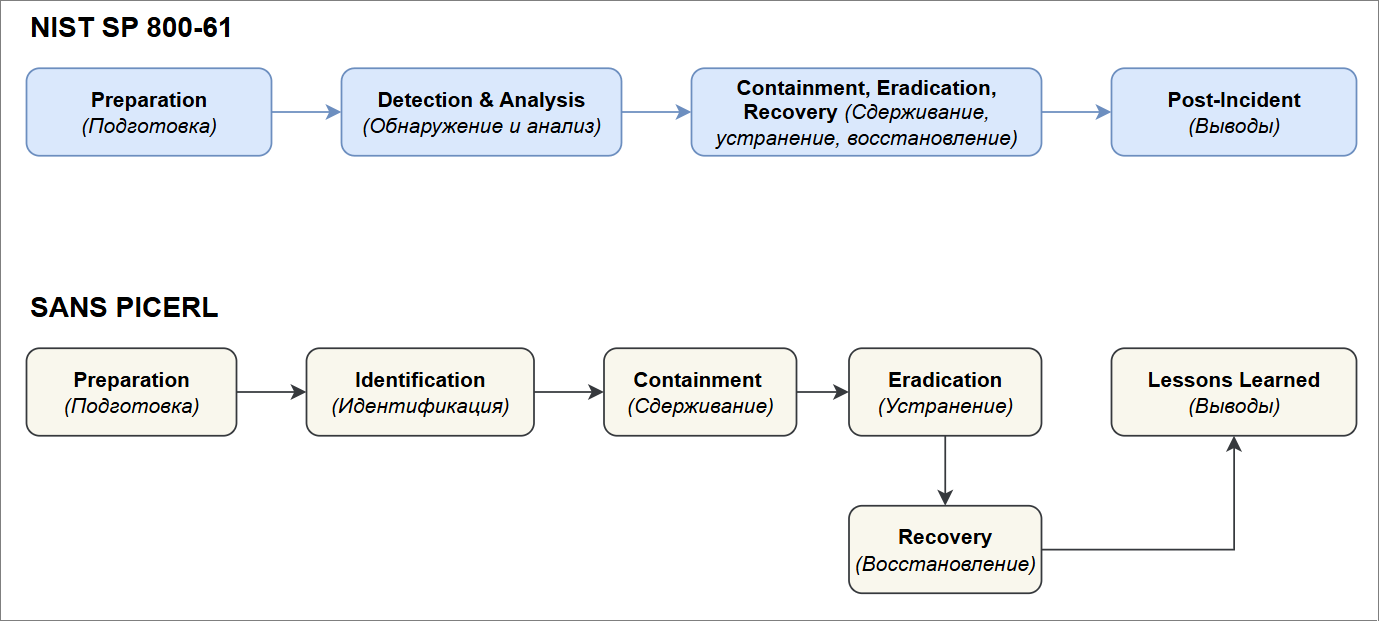
Рисунок 1 — сравнение NIST SP 800-61 и SANS PICERL
В статье основное внимание мы уделим этапу анализа. Мы уже знаем, что что-то случилось, и выясняем, что именно.
DFIR и реагирование: где проходит граница
Incident Response и Digital Forensics часто упоминают вместе, но это не полные синонимы. В реагировании важны обнаружение, локализация последствий, устранение причины и восстановление работоспособности. Форензика отвечает на другой набор вопросов: какие действия произошли, как они связаны, какие следы их подтверждают и какие выводы можно воспроизвести при повторной проверке материалов. Эти задачи тесно связаны: решение об изоляции хоста может быть необходимо для защиты инфраструктуры, но одновременно повлиять на доступность данных для анализа.
Поэтому при расследовании полезно заранее формулировать не только цель «найти вредонос», но и исследовательские вопросы: какая учётная запись участвовала в событиях, что исполнялось, когда возникло закрепление, какие файлы были затронуты и наблюдалось ли взаимодействие с другими узлами. Один и тот же артефакт редко закрывает все вопросы. Его ценность проявляется, когда он дополняет записи из других источников.
В форензике есть три базовых принципа, без которых провести качественное расследование невозможно:
Первый – порядок волатильности или Order of Volatility. Суть – данные живут разное время. Содержимое оперативной памяти и активные сетевые соединения исчезают при выключении питания, запущенные процессы – в течение минут, файлы на диске и записи реестра сохраняются до изменения/удаления. Принцип простой: собирать нужно от самого недолговечного к самому стойкому. Выключение целевого хоста до снятия дампа грозит потерей ряда важнейших артефактов, без которых построить точную картину инцидента будет невозможно. Для иллюстрации представил изображение из открытых источников (рисунок 2).
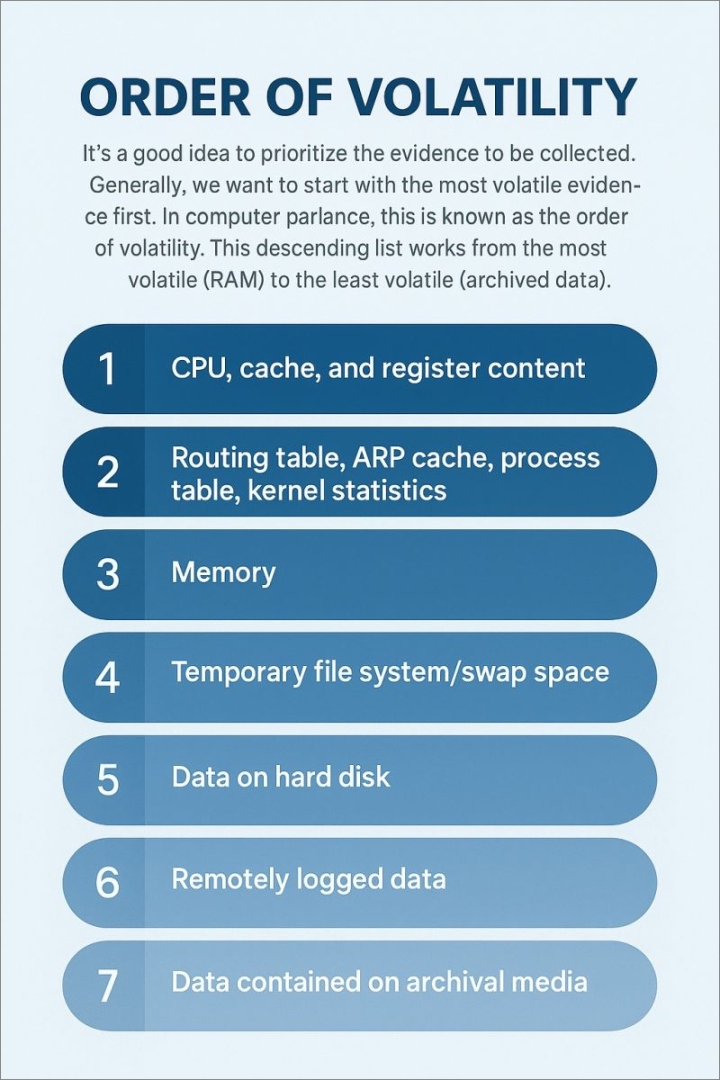
Рисунок 2 — порядок волатильности данных целевого хоста
Второй – работа с копией. Любое действие в операционной системе что-то меняет: простое открытие файла обновляет время последнего доступа к нему. Поэтому правильный подход – снять побитовый образ диска, далее работать с копией, оставив оригинал нетронутым. При живом триаже соблюсти это не всегда возможно, но принцип остаётся: воздействие на исследуемую систему нужно сводить к минимуму.
Третий – целостность и цепочка владения или Chain Of Custody. Суть – находкам можно доверять только тогда, когда доказано, что данные не подменялись. Для этого сразу после снятия образа считают его хеш, и в любой момент появляется возможность верифицировать копию. Сам Chain Of Custody — это документированная история обращения с уликой, т.е. кто, когда и какие действия с ней производил.
Как сохранять контекст при сборе данных
Три принципа выше образуют единую последовательность действий. Сначала определяем, какие сведения могут исчезнуть раньше остальных. Затем выбираем способ изъятия, который минимально изменит исследуемую систему. Наконец, документируем результат так, чтобы другой специалист смог проверить происхождение каждого файла и повторить разбор. Если пропустить последний шаг, даже технически корректно снятый образ будет значительно сложнее использовать как надёжный источник.
Контекст не менее важен, чем сами байты. При сборе стоит фиксировать имя и роль хоста, время выполнения операции, используемые команды, место сохранения результата и контрольные суммы. Для интерпретации временных меток нужно понимать часовой пояс источника и условия синхронизации времени. Иначе два события, которые в таблице выглядят последовательными, могут оказаться разнесены по времени или вовсе относиться к разным действиям.
Отдельно нужно помнить о компромиссе живого анализа. Команды, выполняемые на исследуемом компьютере, сами создают процессы, записи журналов и изменения на диске. Это не повод отказаться от триажа, но повод отделять собственную активность аналитика от событий, возникших до начала расследования. Запись о том, когда и чем проводился сбор, помогает избежать ложных выводов.
Что такое артефакт
Артефакт — это след, который операционная система оставила о каком-либо действии. Windows постоянно ведёт учёт самой себя, и побочным результатом этого учёта оказываются журналы активности, по которым потом можно восстановить, что происходило на хосте.
Даже если злоумышленник, к примеру, удалил свой исполняемый файл, факт его запуска уже зафиксирован в Prefetch, Amcache и т.д. Пользователь может очистить историю браузера, но Shellbags всё равно сохранят, в каких директориях производились изменения.
Тогда появляется вопрос: если злоумышленник знает, что ОС хранит всю его деятельность – почему он не может просто удалить эти данные? Ответов на этот вопрос сразу несколько.
Во-первых, нелегитимный пользователь мало заинтересован в анализе собственной активности и её сокрытии. Его главная цель – несанкционированный доступ к данным и последующие действия с ними (в зависимости от мотивов), и сделать это нужно в максимально короткий промежуток времени. На фоне этой задачи «подчищать» за собой информацию становится нецелесообразным.
Во-вторых, это крайне трудоёмкий процесс. Чтобы действительно не оставить следов, пришлось бы вычистить все внутренние механизмы системы, которые собирают данные, – реестр, журналы событий, Prefetch, кэши и десятки других мест. Большинство из них атакующий попросту не держит в голове: артефактов так много и разбросаны они так широко, что полная зачистка требует знаний уровня самого форензик-аналитика.
В-третьих, попытка удаления сама по себе становится артефактом. Очищенный журнал событий, обнулённый раздел реестра или затёртый файл — это аномалия, которая бросается в глаза.
Что именно можно установить по следам Windows
Артефакт не следует воспринимать как универсальную запись экрана с прошлым состоянием компьютера. Каждый механизм Windows создан для своей прикладной задачи, а криминалистическая ценность возникает как дополнительный эффект. Prefetch помогает судить о запуске исполняемого файла, RecentDocs — об обращении к документам через определённые сценарии интерфейса, а записи Run и RunOnce — о настроенных механизмах автозагрузки. При этом наличие записи в автозагрузке ещё не доказывает, что соответствующая программа действительно выполнилась.
То же относится к отсутствию находки. Если файл не появился в RecentDocs, это не означает, что его никто не использовал: действие могло проходить другим способом, соответствующий механизм мог не фиксировать его, или нужные сведения уже были утрачены. На практике полезнее формулировка «в данном источнике подтверждения не найдено», чем категорическое «события не было». Она точнее отражает возможности имеющихся данных.
Артефакты удобно делить по тому, на какой вопрос они отвечают:
-
артефакты выполнения – что запускалось на хосте (Prefetch, Amcache, UserAssist);
-
артефакты доступа к файлам – что открывали и куда заходили (Shellbags, LNK, Jump Lists, RecentDocs);
-
артефакты персистентности – как закрепились в системе, чтобы пережить перезагрузку (ключи автозапуска, задачи планировщика, службы).
Эту классификацию мы подробно разберём дальше при разборе инструментов, пока достаточно запомнить главное: артефакты дают понимание того, что произошло на целевом хосте.
Карта источников: какой вопрос задавать каждому механизму
Чтобы не потеряться в артефактах, удобно представить Windows как несколько независимых слоёв наблюдения. Журналы событий описывают работу подсистем и, при наличии соответствующих настроек, действия учётных записей и процессов. Реестр хранит настройки, а также сведения о работе пользовательской оболочки. Файловая система позволяет устанавливать существование объектов и анализировать их временные метки. Оперативная память показывает состояние, которое может исчезнуть сразу после завершения процесса или выключения машины.
Например, в журналах могут встретиться события входа 4624 и 4625, сведения о создании процесса 4688 или фрагменты исполнявшегося кода PowerShell в событии 4104. Однако детализация зависит от конфигурации аудита. Если запись командной строки для 4688 не включена, имя процесса не расскажет, с какими аргументами он стартовал. По этой причине перед выводами необходимо оценивать не только найденные события, но и то, что данная система вообще могла записать.
Для следов выполнения полезны Prefetch, Amcache и UserAssist; для истории взаимодействия с файлами — RecentDocs, Shellbags, LNK и Jump Lists; для закрепления — Run/RunOnce, задания планировщика и службы. Для файловых изменений важны $MFT и $UsnJrnl. Приоритет источников зависит от вопроса. Если известно имя подозрительного файла, можно начать с пути, истории его существования и следов запуска. Если известно время несанкционированного входа, логично двигаться от журналов к учётной записи и связанным процессам.
При таком подходе аналитик не «перебирает всё, что есть в системе», а проверяет гипотезы. Набор инструментов при этом вторичен: одна программа собирает данные, другая разбирает бинарный формат, третья помогает визуализировать результаты. Главное — не смешивать их роли и не принимать красивую таблицу за доказательство без проверки первичного источника.
MITRE ATT&CK — язык, на котором строится инцидент
Собранные артефакты сами по себе остаются разрозненными фактами. Чтобы превратить их в сценарий атаки, нужна система координат – и такой системой в ИБ-сообществе стал MITRE ATT&CK.
ATT&CK – это база знаний о действиях атакующих, собранная по реальным инцидентам. Она строится на двух уровнях: тактики отвечают на вопрос «зачем» — это этапы атаки (первоначальный доступ, выполнение, закрепление, горизонтальное перемещение, эксфильтрация и т. д.), а техники – как именно это реализовано. Например, тактике Persistence соответствует техника T1547.001 – закрепление через ключи автозапуска в реестре. Предлагаю более детально ознакомиться с полной матрицей, представленной на официальном сайте MITRE - https://attack.mitre.org/.
На практике каждый найденный артефакт соотносят с тактикой и выстраивают во времени. Когда события разложены по этапам, они складываются в killchain – цепочку действий злоумышленника от проникновения до цели. Это и есть та самая последовательность событий, которая формирует инцидент.
От отдельной находки к проверяемой версии атаки
Связывание событий начинается с простого: каждому наблюдению приписываем источник, время и степень уверенности. Допустим, в Run обнаружена команда запуска скрипта из Downloads. Это повод проверить путь к файлу, но пока не доказательство успешного выполнения. Следующим шагом ищем следы работы интерпретатора, сопоставляем временные метки файловой системы, журналы PowerShell и действия учётной записи. Если они согласуются, версия становится сильнее. Если расходятся, нужно пересмотреть гипотезу, а не подгонять события под красивую историю.
MITRE ATT&CK полезен для классификации уже установленного поведения. Запись в Run может соответствовать технике T1547.001, а вызов встроенных средств диагностики — предположительно относиться к разведке. Но совпадение с техникой не делает действие вредоносным само по себе. Администратор может запускать те же утилиты, что и атакующий. Различие проявляется в контексте: кто это делал, в какое время, с какими полномочиями и к каким последующим событиям привело действие.
В рабочем отчёте стоит разделять факт, интерпретацию и пробел в данных. Факт: «обнаружена запись автозапуска, ссылающаяся на такой-то путь». Интерпретация: «запись похожа на механизм закрепления». Ограничение: «по имеющимся данным невозможно подтвердить, исполнялся ли файл». Такое разделение не делает отчёт слабее; наоборот, оно позволяет другим специалистам понять, на чём основан каждый вывод.
Перед переходом к практическим инструментам можно держать в голове пять вопросов: что случилось, на каком хосте, под какой учётной записью, когда и каким источником это подтверждается? Ответы на них позволяют построить первую временную линию и определить, какие данные надо собирать дальше.
Заключение
Цифровая криминалистика во многом напоминает работу следователя: у нас редко бывает возможность увидеть сам момент совершения атаки, зато остаются следы, по которым можно восстановить произошедшее. И чем лучше мы понимаем устройство операционной системы, тем больше информации способны извлечь из этих следов.
Windows в этом отношении представляет особый интерес. Огромное количество внутренних механизмов, изначально созданных для совершенно других задач, становятся источниками криминалистически значимых данных. При этом ни один артефакт нельзя считать универсальным доказательством: его наличие требует правильной интерпретации, а отсутствие не всегда означает, что исследуемого события не было.
Именно поэтому в DFIR так важно критическое мышление. Недостаточно обнаружить подозрительный исполняемый файл или необычную запись в реестре. Необходимо понять, при каких обстоятельствах они появились, какие действия могли за ними стоять и подтверждаются ли наши предположения другими источниками данных.


